Ecco le password più diffuse: c'è anche il Napoli
La ricerca prende in esame informazioni provenienti da violazioni di dati rese pubbliche e da archivi individuati nel dark web
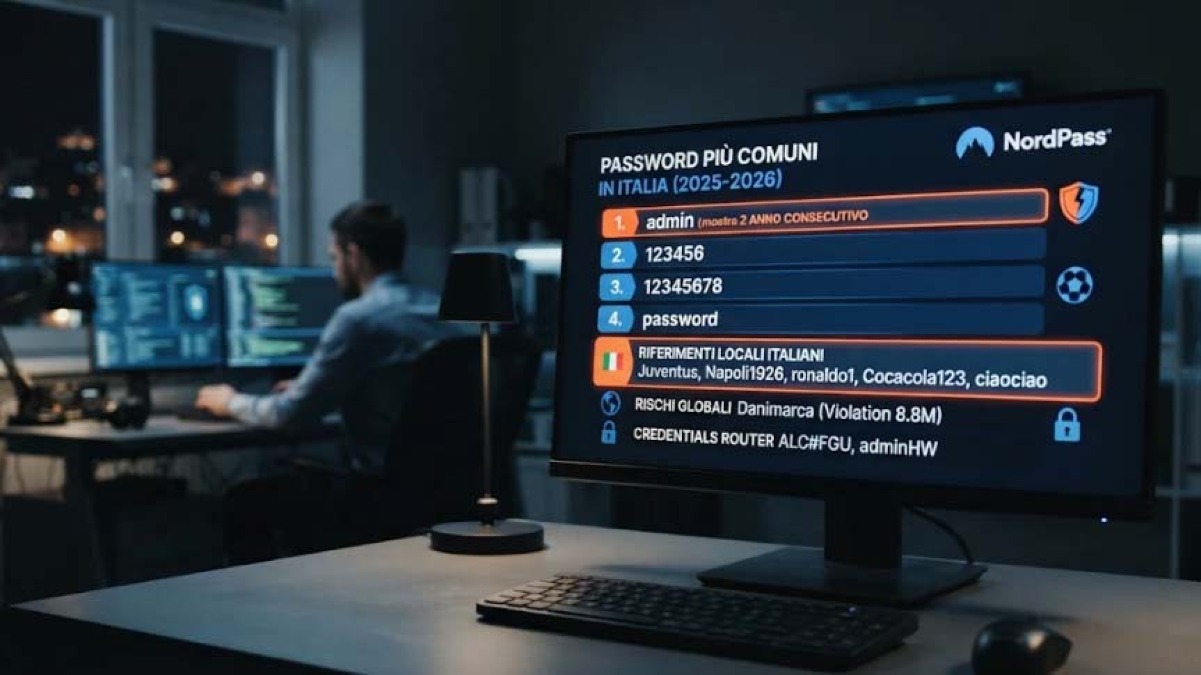
Le abitudini digitali degli italiani continuano a esporre gli account a rischi facilmente evitabili. Anche nel 2026, infatti, milioni di utenti sembrano affidarsi a password elementari, basate su parole comuni, combinazioni di numeri o riferimenti personali. A confermarlo è la nuova graduatoria pubblicata da NordPass, che per l'ottavo anno ha analizzato le 200 credenziali più ricorrenti, realizzando lo studio insieme agli esperti di NordLayer Intelligence.La ricerca prende in esame informazioni provenienti da violazioni di dati rese pubbliche e da archivi individuati nel dark web. Il periodo considerato va da settembre 2025 a settembre 2026 e comprende 44 Paesi.In Italia dominano parole semplici e sequenze numericheLa prima posizione della classifica nazionale è occupata ancora una volta da “admin”, già al vertice nella precedente rilevazione. Alle sue spalle si collocano “123456” e “12345678”, seguite da diverse versioni della parola “password”.Una parte consistente delle credenziali più utilizzate è composta da combinazioni numeriche immediate o da termini generici, tra cui anche “amministratore”. Un quadro che evidenzia quanto siano ancora diffuse scelte poco elaborate, spesso basate su parole facilmente prevedibili.Nella graduatoria italiana compaiono anche riferimenti riconducibili alle passioni e alle abitudini quotidiane. Tra le prime venti posizioni si trovano, infatti, “juventus”, “Napoli1926”, “ronaldo1”, “Cocacola123” e “ciaociao”. Elementi che mostrano come il tifo calcistico, i marchi conosciuti e le espressioni informali possano trasformarsi in credenziali ricorrenti.Nel resto del mondo il primato spetta a “123456”Su scala internazionale la situazione non cambia in modo sostanziale. La password più diffusa rimane “123456”, seguita da “admin” e “12345678”. Le prime quattro posizioni della graduatoria globale risultano identiche a quelle dell'anno precedente, segno di una sostanziale continuità nelle abitudini degli utenti.La debolezza di queste scelte non è soltanto teorica. Un episodio recente lo dimostra: il registro centrale delle persone in Danimarca è stato violato utilizzando proprio la password “123456”. L'attacco avrebbe comportato l'esposizione dei dati personali di circa 8,8 milioni di cittadini.I caratteri speciali non bastano se la password è prevedibileDallo studio emerge anche un aumento delle credenziali che contengono simboli e caratteri speciali. Nella classifica mondiale sono passate da 32 a 39 rispetto alla precedente edizione. Tuttavia, la presenza di elementi aggiuntivi non rappresenta necessariamente una garanzia di sicurezza.Molte delle password di questo tipo restano infatti costruite secondo schemi molto semplici, come “Admin@123” e “P@ssw0rd”. Combinazioni che possono apparire più complesse a un primo sguardo, ma che continuano a seguire modelli facilmente riconoscibili.A rischio anche i dispositivi connessiUn altro aspetto evidenziato dagli analisti riguarda le credenziali preimpostate su alcuni apparati tecnologici. Nella graduatoria internazionale figurano anche password associate ai router, tra cui “ALC#FGU” e “adminHW”.La loro presenza segnala un problema che va oltre la protezione dei singoli account: anche i dispositivi collegati alla rete possono diventare un punto d'accesso per eventuali intrusioni quando le credenziali predefinite non vengono sostituite o risultano comunque vulnerabili.Nel complesso, i dati restituiscono un quadro in cui la semplicità continua a prevalere sulle precauzioni. Parole comuni, sequenze numeriche e riferimenti facilmente associabili all'utente restano scelte frequenti, nonostante i rischi legati alla loro prevedibilità e le conseguenze che una violazione può avere sui dati personali.